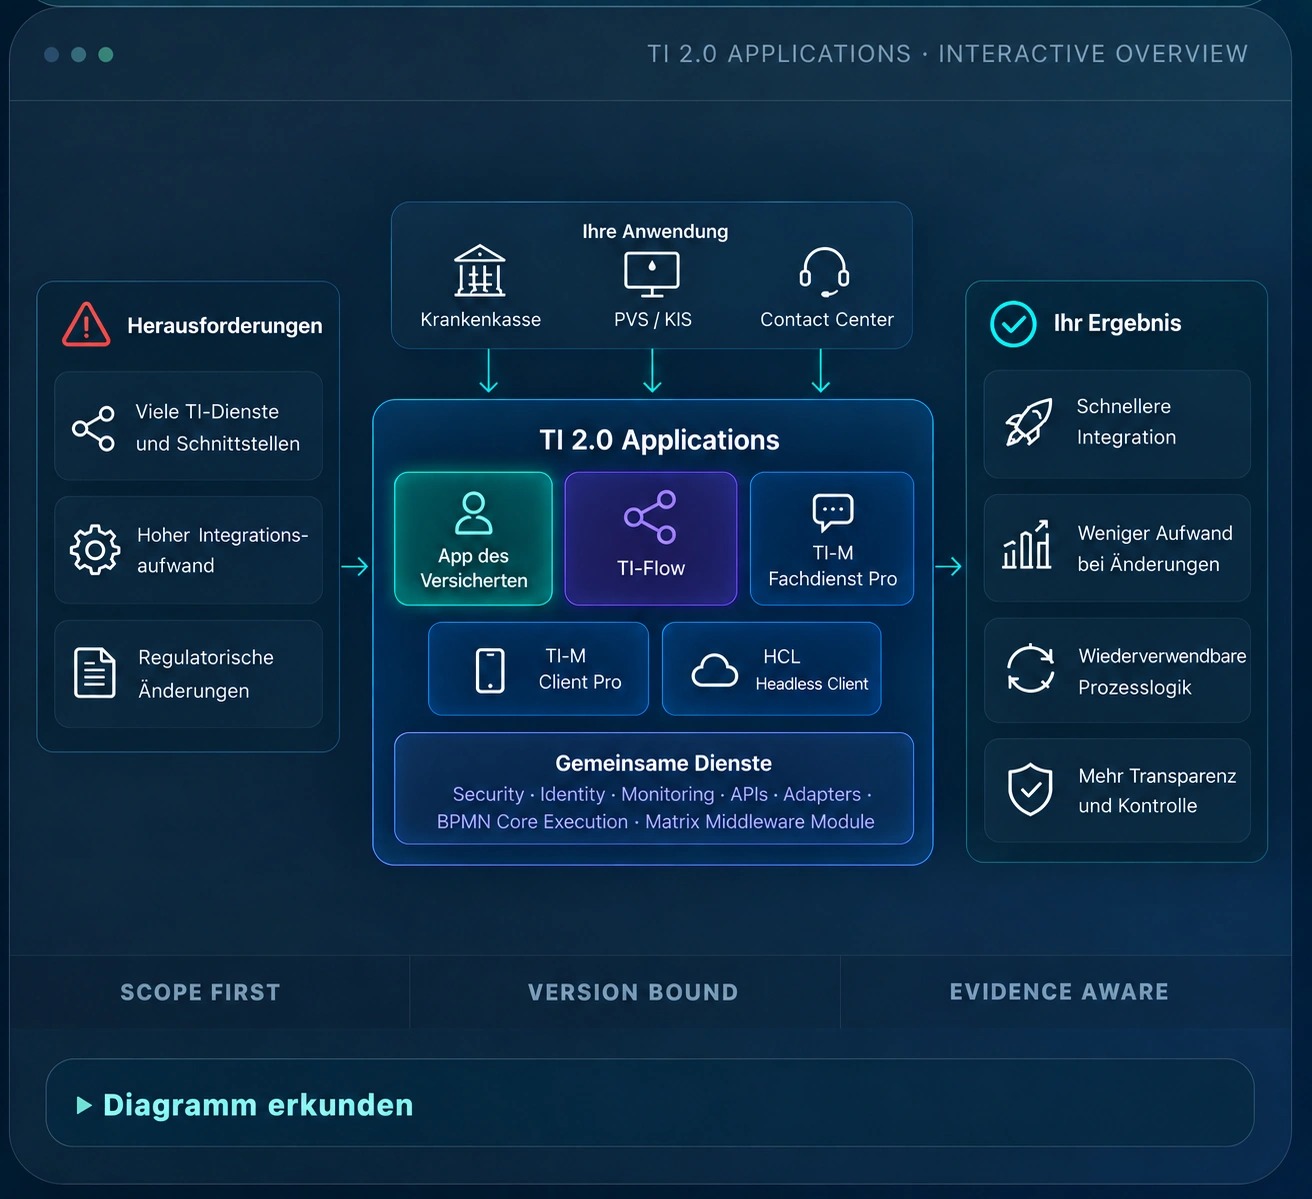
Eine Plattform. Viele TI-Dienste. Wie passt das zusammen?
Die MEMM Plattform beschreibt die Integration von TI-2.0-Anwendungen und gemeinsamen Diensten über versionierte Schnittstellen und klare Verantwortungsgrenzen. BPMN Core Execution und Matrix Middleware Module ergänzen das Architekturmodell um Prozessausführung und Kommunikation. Konkrete Integration, Nachweise und Produktstatus bleiben an den jeweiligen Projekt-Scope gebunden.
Eine stabile Integrationsgrenze über wechselnder Infrastruktur.
Fachanwendungen sollen nicht jede Protokoll-, Identitäts-, Daten- oder Workflow-Änderung als eigene Produktarchitektur nachbauen. MEMM ordnet diese technischen Verantwortungen hinter expliziten Verträgen ein, damit Host-Systeme gegen eine klarere, versionierbare Grenze entwickeln können.
EntkoppelnInfrastrukturwechsel bleiben außerhalb der Fachlogik, soweit sie im vereinbarten Scope von MEMM gekapselt werden.
KontrollierenLifecycle, Policy, Datenfluss und Fehlerzustände werden als benannte Ownership-Grenzen behandelt.
NachvollziehenVersion, Scope und technische Nachweise bleiben voneinander unterscheidbar und reviewbar.
MEMM reduziert nicht die Regulierung. MEMM reduziert die Fläche, auf der regulatorische Änderungen technische Folgen haben.
Änderungen an TI-, TI-M-, Matrix- oder anderen externen Spezifikationen sollen hinter versionierten Integrationsgrenzen gekapselt werden, soweit sie innerhalb des vereinbarten MEMM-Scopes bleiben.
1
Produktgrenzeein kontrollierter Ort für externe Deltas
Vier Produktbereiche. Ein gemeinsames Integrationsmodell.
Die Produktbereiche teilen dieselben Prinzipien: versionierte Verträge, klare Verantwortungsgrenzen und ein projektbezogener Scope. Technische Detailnachweise stehen auf den jeweiligen Produktseiten statt im Überblick.
01
IntegrationAPI · Runtime
02
ProcessingProfile · Datenfluss
03
ControlIdentity · Policy
04
TraceRelease · Evidence
01
HC
In Entwicklung
Headless / OEM
Einbettbare Kommunikationslaufzeit für PVS, KIS, OEM und Plattformprodukte. Ein Rust-basierter Kern wird über klar abgegrenzte Host-, API- und Native-Verträge integriert; detaillierte R1001-Evidenz bleibt im technischen Produktpass.
Versionierte Profil-, Validierungs- und Verarbeitungsgrenzen für strukturierte Inhalte und ausgewählte FHIR®-bezogene Szenarien. Fachanwendung und externer Profilkontext bleiben getrennte Verantwortungsbereiche.
Identität, Attribute, Policy und Ausführung werden als getrennte Kontrollfragen behandelt. Externe Nachweise können an einer versionierten Identity-Evidence-Grenze eingeordnet werden, ohne Identitätsprüfung mit fachlicher Autorisierung gleichzusetzen.
MEMM bleibt auf der Anwendungsseite – auch wenn sich TI und Fachdienste verändern.
Externe Spezifikationen und Infrastruktur sind Referenzkontext, nicht Bestandteil eines pauschalen Produktversprechens. Die technische Produktgrenze bleibt deshalb explizit.
TI 2.0 Einordnung
Softwarebasierter Zugang, Identitäten und Zero Trust verändern die Umgebung – nicht die Ownership-Grenze.
MEMM ordnet Headless-, Identity-/Policy- und Daten-/Profilgrenzen auf der Anwendungsseite ein. TI-Gateway, ZETA und externe Identitätsdienste bleiben eigenständig. TI-Messenger_26_2 wird als veröffentlichte Vergleichsreferenz berücksichtigt, nicht als Konformitätszusage.
Workflow-Platzierung und recoverable Migration als begrenzte technische Foundation.
Die implementierte Foundation trennt stabile Workflow-Platzierung, shard-lokale Transaktionen und Failure Containment vom darüberliegenden FHIR-, HCC-, ZETA- und Betriebsvertrag. TI-Flow_26_3 ist die veröffentlichte externe Vergleichsreferenz (Delta offen).
Wie MEMM in eine bestehende Landschaft eingebettet werden kann.
Die Muster sind technische Orientierungen, keine Zusage einer bestimmten Lieferform. Der konkrete Integrationsweg wird je Projekt, Zielsystem und Release vereinbart.
02Evaluationbegrenzte Schnittstellen und Szenarien
03PilotRelease, Umgebung und Prüfkriterien
04Produktionsscopenur ausdrücklich bestätigte Artefakte und Betriebsgrenzen
Einordnung:
Matrix, FHIR®, TI, TI-M, TI-Flow, ZETA, ePA und gematik bezeichnen externe Standards, Infrastrukturen oder Integrationskontexte. Keine Zertifizierung, Zulassung oder Beauftragung durch gematik oder eine andere Behörde wird behauptet. Unterstützte Profile, Versionen und Betriebsgrenzen werden vor einem Einsatz schriftlich bestätigt.
Technisches Wissen
Architekturfragen erklären, ohne interne Implementierung offenzulegen.
Der Knowledge Layer übersetzt versionsgebundene Entwicklungsunterlagen in kurze, öffentlich prüfbare Architekturtexte – ohne interne Implementierungsdetails oder Roh-Evidence offenzulegen.
Zwei illustrierte Beispiele zeigen, was der Host übernimmt, was MEMM verarbeitet und wie eine Änderung eingeordnet wird. Jeder Schritt verwendet synthetische Daten.
MMEMM / Ablauf erklärtSynthetisches Beispiel
Was ändert sich bei einem neuen Profil?
Verfolgen Sie die Auswirkung auf Adapter und Host-Vertrag.
Beispiel P-021 · externe Profiländerung
1 · Erkennen
ExternProfilrevision A → B
ÄnderungsumfangGeänderte Feldregel
1Zuerst wird geklärt, was die neue Quelle ändert: Syntax, Validierung oder fachliche Bedeutung.
2 · Anpassen
MEMMVersionierter externer Adapter
IntegrationsgrenzeMapping + Vertragsprüfung
2Adapter und Prüfung werden gemeinsam angepasst. Der Host-Vertrag wird gegen das neue Ergebnis geprüft.
3 · Entscheiden
HostGleiche Bedeutung?
VersionsentscheidungVertrag halten oder versionieren
3Bei gleicher Semantik kann die Schnittstelle stabil bleiben. Ein geänderter Fachvertrag verlangt eine explizite Host-Versionierung.
MMEMM / Ablauf erklärtSynthetisches Beispiel
Eine Nachricht. Drei Zuständigkeiten.
Verfolgen Sie eine Nachricht von der Host-Oberfläche bis zur Client-Rückmeldung.
Beispiel H-104 · Rückrufwunsch
1 · Erfassen
HostBitte rufen Sie mich zurück.
NutzereingabeNachrichtenentwurf
1Der Host verantwortet Oberfläche und erlaubte Eingabe. Ein Entwurf stellt noch keine TI-M-Sitzung her.
2 · Übergeben
HeadlessHost-Aktion → lokale Schnittstelle
Client-VerantwortungSitzung + Verschlüsselung
2Das Modul übernimmt den TI-M-Client-Kontext. Der Host wird weder zum zweiten Matrix-Client noch zur Messenger-Bridge.
3 · Rückmelden
HostClient-Ereignis zu H-104
Anzeige im HostStatus mit Bedeutung
3Der Host zeigt den gemeldeten Zustand. Die Annahme durch den Client ist keine Zustell- oder Lesebestätigung.
Ein iPhone. Zwölf Screens. Drei Zugriffsszenarien.
Vom HCSA-Startbildschirm über einen beispielhaften Zugriffspfad bis zur Entscheidung und zum Nachweis. Alle Ergebnisse werden ausschließlich im Browser simuliert.
Keine Ergebnisse. Bitte Suche oder Filter anpassen.
Die Beispielressource besitzt keine Gesundheitsdienst-API. Reale Ressourcen und Berechtigungen folgen dem Vertrag des jeweiligen Dienstes.
Sicherheitskontext · UI-Konzept
✧
ZETA
Sicherheitskonzept im Hintergrund.
HCSA kann einen beispielhaften Zugriffspfad erklären. Die App ist keine ZETA-Guard-Konsole und entscheidet nicht über echte Dienstberechtigungen.
Keine Live-Verbindungen oder echten Entscheidungen dargestellt.
04 · Beispielanfrage
Zugriffskontext
Eine Person möchte ein fiktives Dokument öffnen. demo.document ist eine erfundene Ressource zur Erklärung von Zugriffsentscheidungen. Ein echter ePA-Aktenzugriff besitzt einen eigenen Vertrag mit VAU-Kanal, userSession und HealthRecordContext.
▤Fiktives Dokument öffnen
demo.document · DEMO
Ressourcedemo.document
Aktionread
Beispiel-Scopedemo-read
Beispielergebnis für den Demo-Ablauf
Die Beispielressource besitzt keine Gesundheitsdienst-API. Reale Ressourcen und Berechtigungen folgen dem Vertrag des jeweiligen Dienstes.
05 · Nachweisbeispiel
Identität & Rolle
Ausschließlich illustrative Identitätsnachweise. Die App überprüft hier keine Identität.
JS
Julia S. · DEMOSIMULIERT · nicht verifiziert
NachweisquelleDemo-Gesundheitsidentität
BeispielrolleVersicherte Person
NachweisstatusDEMO
06 · Gerätebeispiel
Gerätevertrauen
Hypothetische Signale für einen Zugriffskontext; dieses Demo führt keine Geräteattestierung aus.
▣iPhone · Demo-Gerät
Nicht bewertet · DEMO
GerätiPhone · Demo-Gerät
SitzungNur Beispiel-Sitzung
IntegritätssignalNicht bewertet
07 · Lokale Szenarioauswahl
Policy-Vorschau
Wählen Sie einen von drei hypothetischen Ausgängen. Es werden keine echten Policies oder ZETA-Komponenten aufgerufen.
StandardergebnisDeny ohne externe Freigabe
Gewählter Demo-Ablauf
Für dieses Beispiel ist eine zusätzliche Bestätigung nötig.
08 · Illustration, keine Authentifizierung
Zusätzliche Bestätigung
Dieser Screen illustriert eine Step-up-Anforderung. Die Knöpfe simulieren nur das Ergebnis; Face ID und andere Authentikatoren werden NICHT aufgerufen.
⌘
Zugriff auf das fiktive Dokument bestätigen?UI-KONZEPT / DEMO
Für eine Bestätigung zunächst die simulierte Prüfung im Policy-Screen starten.
09 · Simuliertes Ergebnis
✓
Zugriff erlaubt · DEMO
Ein hypothetisch erlaubter Zugriff. Es wurde kein Dokument geöffnet und kein echter Zugriff gewährt.
Nur Vorschau · keine simulierte Zugriffsentscheidung ausgeführt.
Ressourcedemo.document
BeispielgrundDemo-Bedingungen erfüllt
10 · Simuliertes Ergebnis
×
Zugriff abgelehnt · DEMO
Eine illustrative Ablehnung. Im realen Betrieb wäre eine dienstspezifische Erklärung erforderlich.
Nur Vorschau · keine simulierte Zugriffsentscheidung ausgeführt.
Ressourcedemo.document
BeispielgrundFehlender Nachweis oder nicht freigegebener Kontext
11 · Synthetischer Ereigniseintrag
Audit & Nachweise
Dieses Ereignis existiert nur im Browser-Prototyp; es ist weder echtes Guard-Log noch regulatorischer Nachweis.
DEMO EVENTNOT EVALUATED · DEMONO_SYNTHETIC_RESULT
Anfrage-ID—
EreignistypNOT_EVALUATED
Policy-Versiondemo-v1
Quelle—
Demo-Zeit—
12 · Lesendes Beispiel
Konfiguration
Illustrative Parameter für das Produktdesign. Dies ist keine offizielle ZETA-Client-/Guard-Konfigurationssyntax.
resourcedemo.document
actionread
identity_statedemo-only
device_contextnot evaluated
default_outcomedeny
policy_decisionexternal Guard (concept)
policy_versiondemo-v1
Die Administration von Guard-Policies gehört in eine autorisierte Betriebsumgebung, nicht in die Versicherten-App.
Screen 1 von 12
Interaktives UI-Konzept · vollständig synthetische Daten · keine Verbindung zu ZETA Client/Guard, ePA, TI-M oder Identitätsdiensten.
Gestaltung auf Basis früherer HCSA-iPhone-Entwürfe. Freigaben, Gerätevertrauen und Audit-Zustände sind hier vollständig synthetisch und keine ZETA-Konformitätsaussage.